Sobre nosotros
Nuestra historia
Desde 2021 rompo sistemas legalmente como pentester freelance y bug bounty hunter. He encontrado y reportado vulnerabilidades críticas en empresas reales a través de HackerOne y Bugcrowd.
En 2024 decidí escalar: seleccioné uno a uno a los mejores pentesters jóvenes que encontré en España y Europa del Este. Hoy somos 7 personas, todos certificados en las credenciales más duras del sector (OSCP, OSWE, OSEP, CRTO…), y ya hemos entregado más de 150 auditorías a clientes en fintech, salud, SaaS y e-commerce.
No somos una consultora gigante con comerciales y burocracia. Somos un equipo pequeño, técnico y directo que entrega resultados reales en días, no en meses.
Nuestros valores no son posters en la pared
Somos un equipo pequeño porque preferimos calidad a cantidad. No vendemos horas, vendemos resultados: vulnerabilidades encontradas y sistemas blindados. Trabajamos rápido, hablamos claro y nunca te entregamos un informe de 300 páginas lleno de relleno.

Obsesión por el impacto real
No paramos hasta encontrar fallos críticos que realmente puedan joderte el negocio. Si no encontramos nada grave, te lo decimos sin rodeos (y celebramos contigo).

Transparencia total
Te explicamos cada vulnerabilidad como si se la estuviéramos contando a un amigo. Nada de jerga para parecer más listos. Precio cerrado desde el minuto uno.

Velocidad y discreción
Informe completo en máximo 10 días laborables. Todo bajo NDA estricta. Tu competencia nunca sabrá que nos contrataste
Sobre mí y el equipo que he creado
Soy Nazarii Oleskiv, pentester profesional y bug bounty hunter activo desde 2018. He encontrado y reportado vulnerabilidades críticas en empresas reales a través de HackerOne y Bugcrowd, y ostento certificaciones OSCP, OSWE y varias más.
En 2024 decidí montar mi propio equipo: seleccioné uno a uno a los mejores pentesters jóvenes de España y Europa del Este. Hoy somos 7 personas, todos senior o en camino de serlo, y ya hemos entregado más de 150 auditorías a clientes en fintech, salud, SaaS y e-commerce.

David Navarro
Penetration Tester & Blue Team | OSCP OSEP
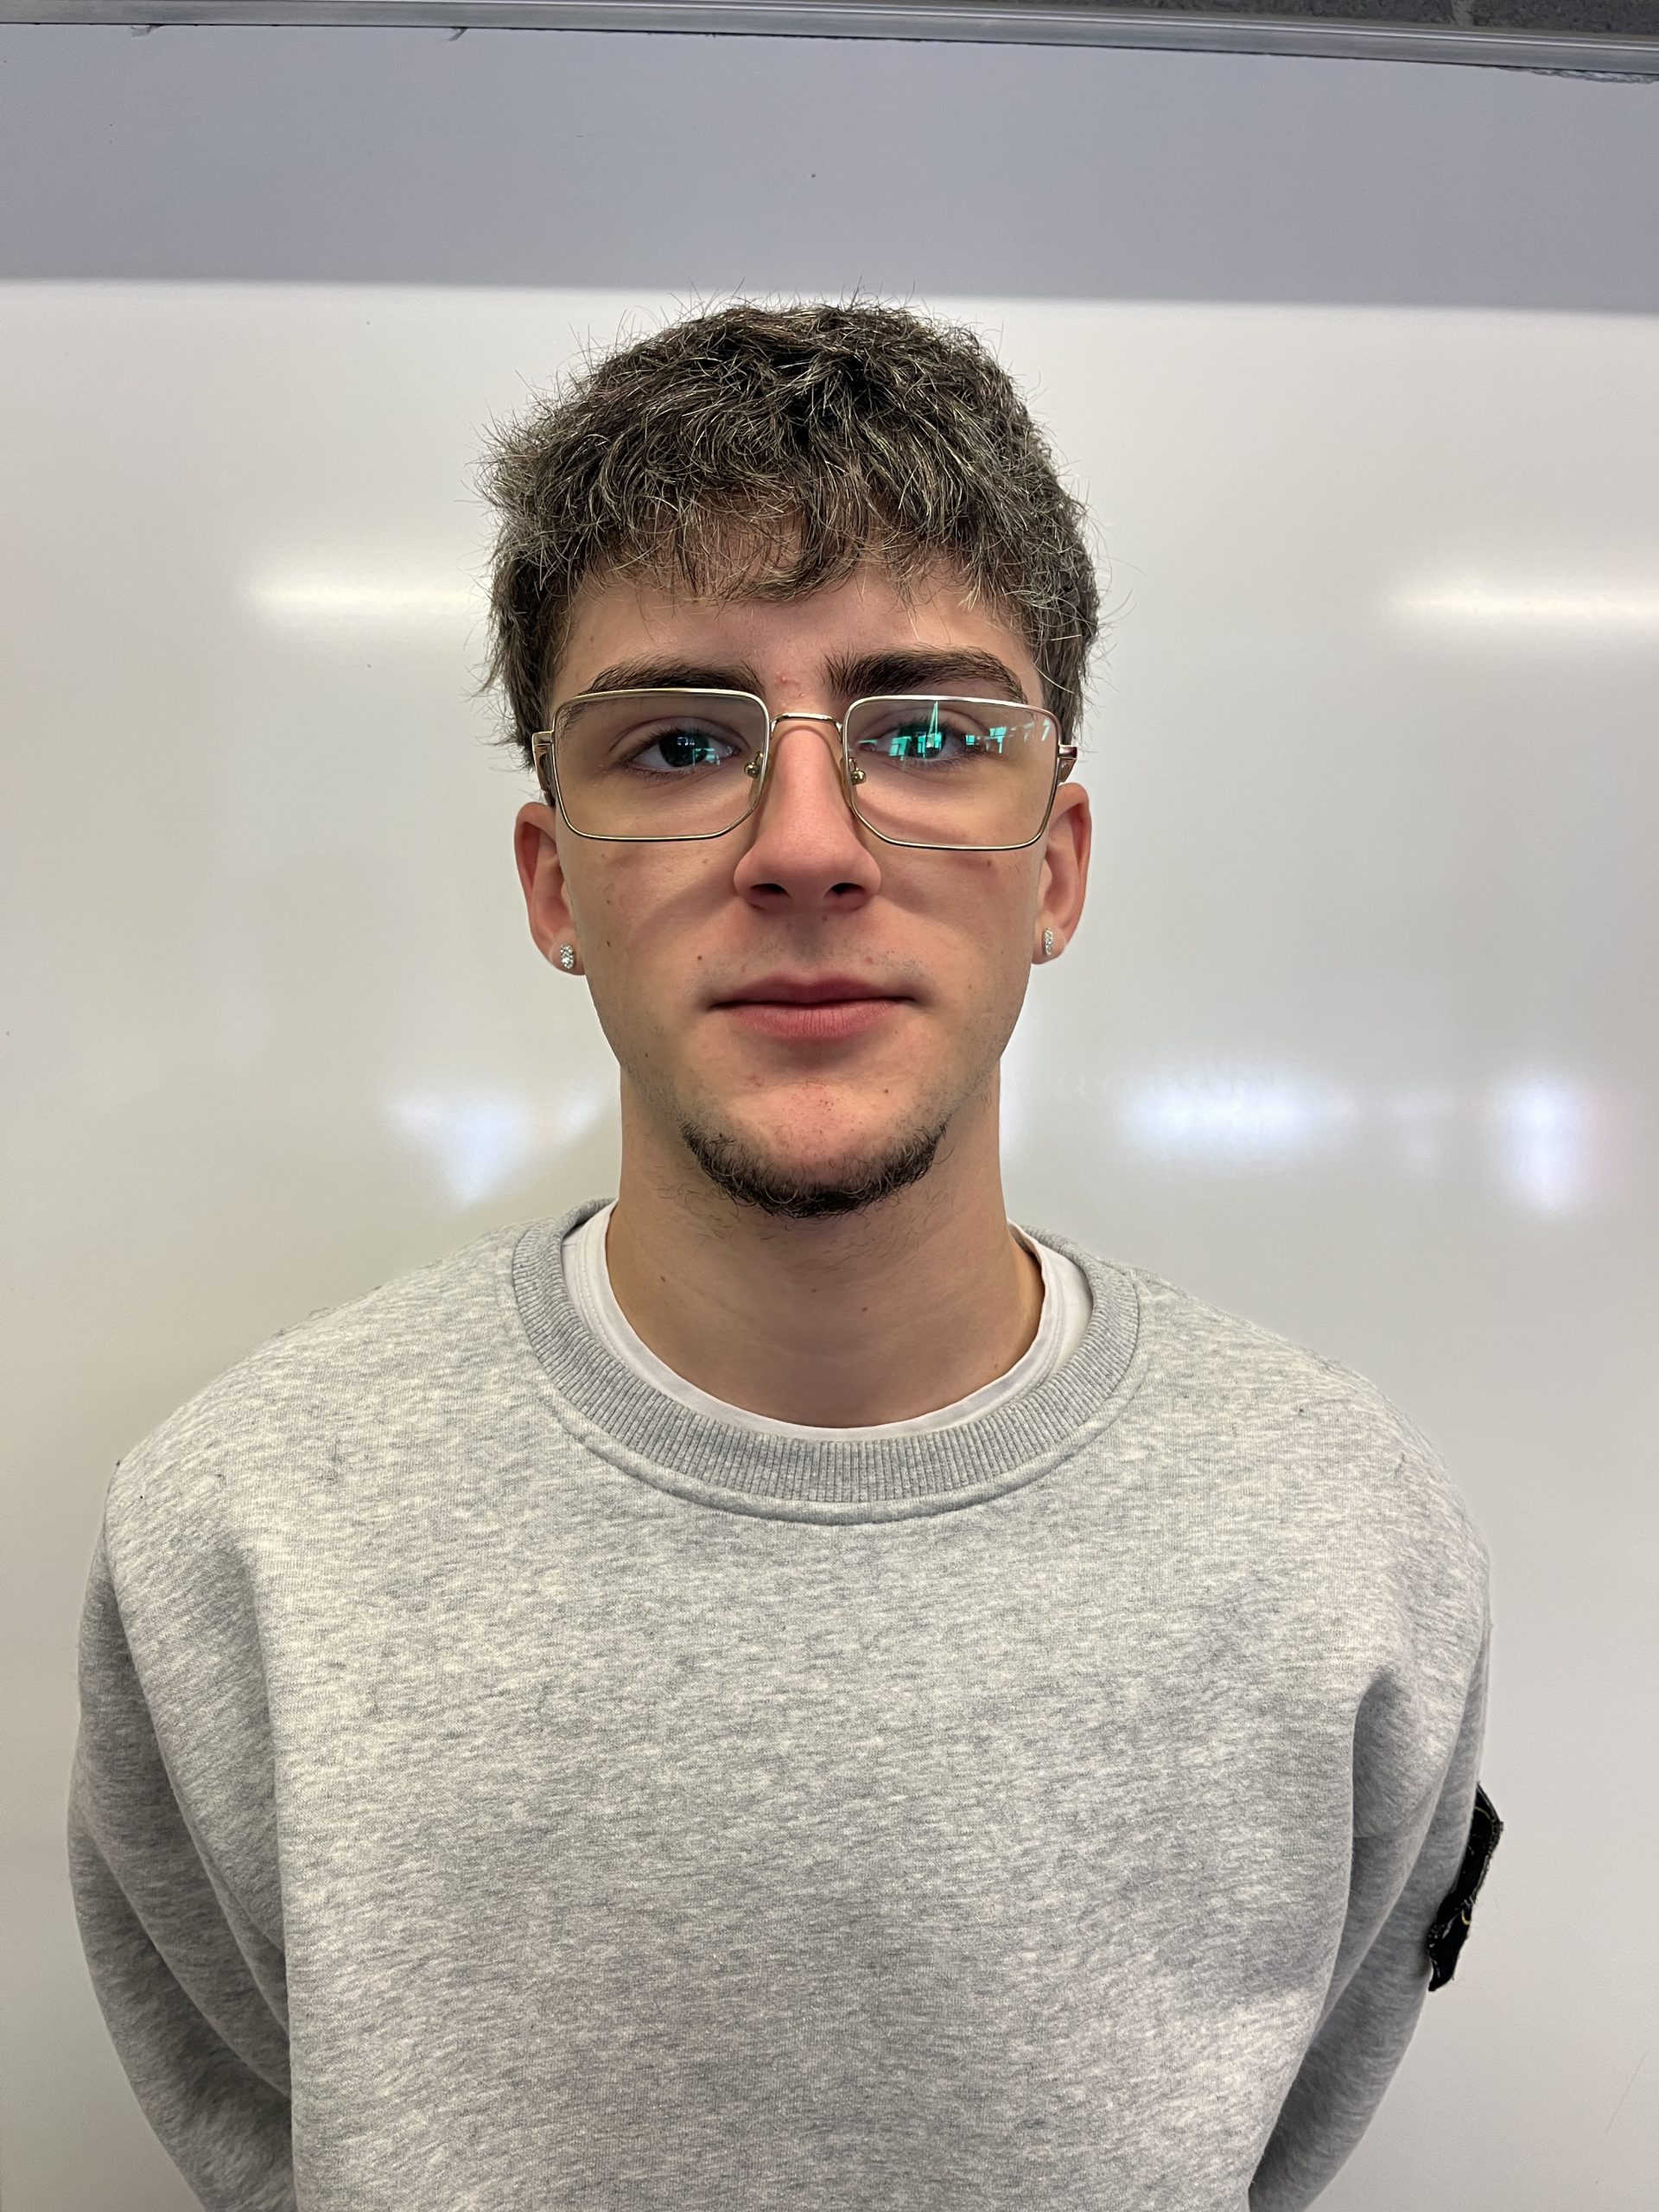
Alejandro Torres
Pentester & Red Team | OSCP – CRTO
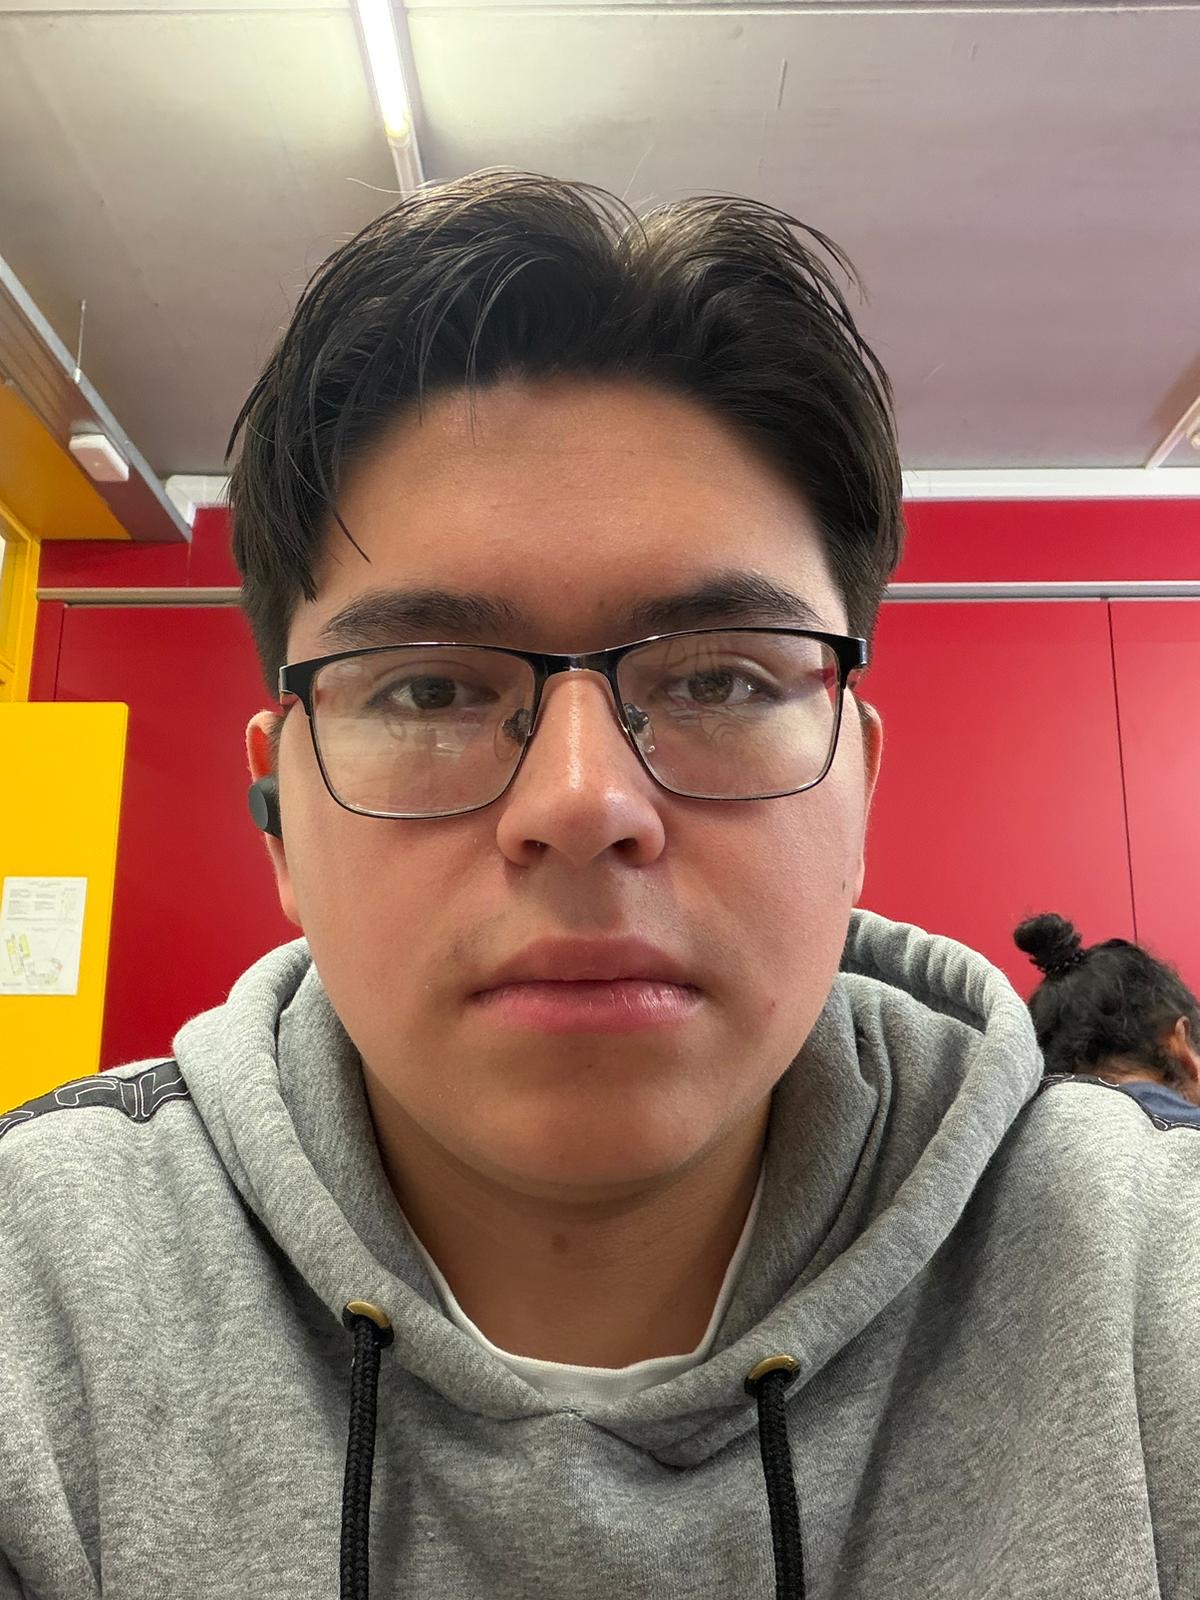
Marcos Herrera
Web & API Specialist | OSWE – AWAE
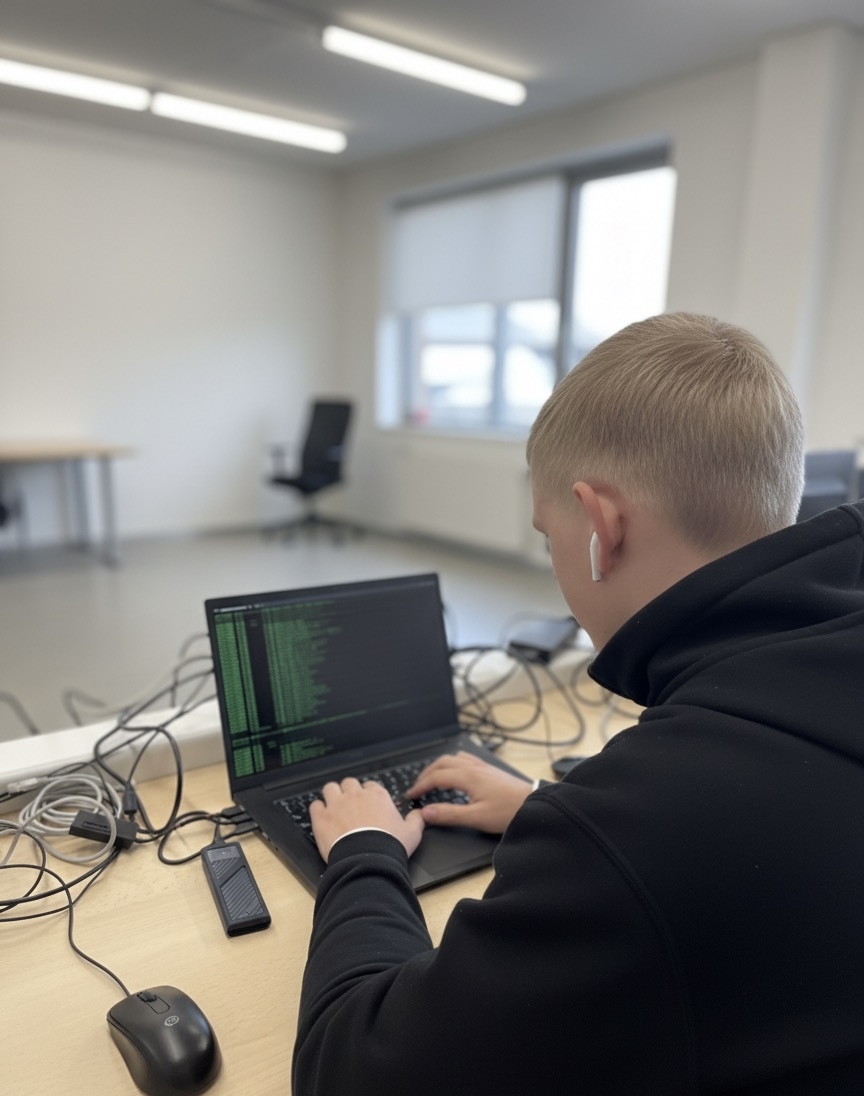
Nazarii Oleskiv
CEO & Lead Pentester | OSCP – OSWE
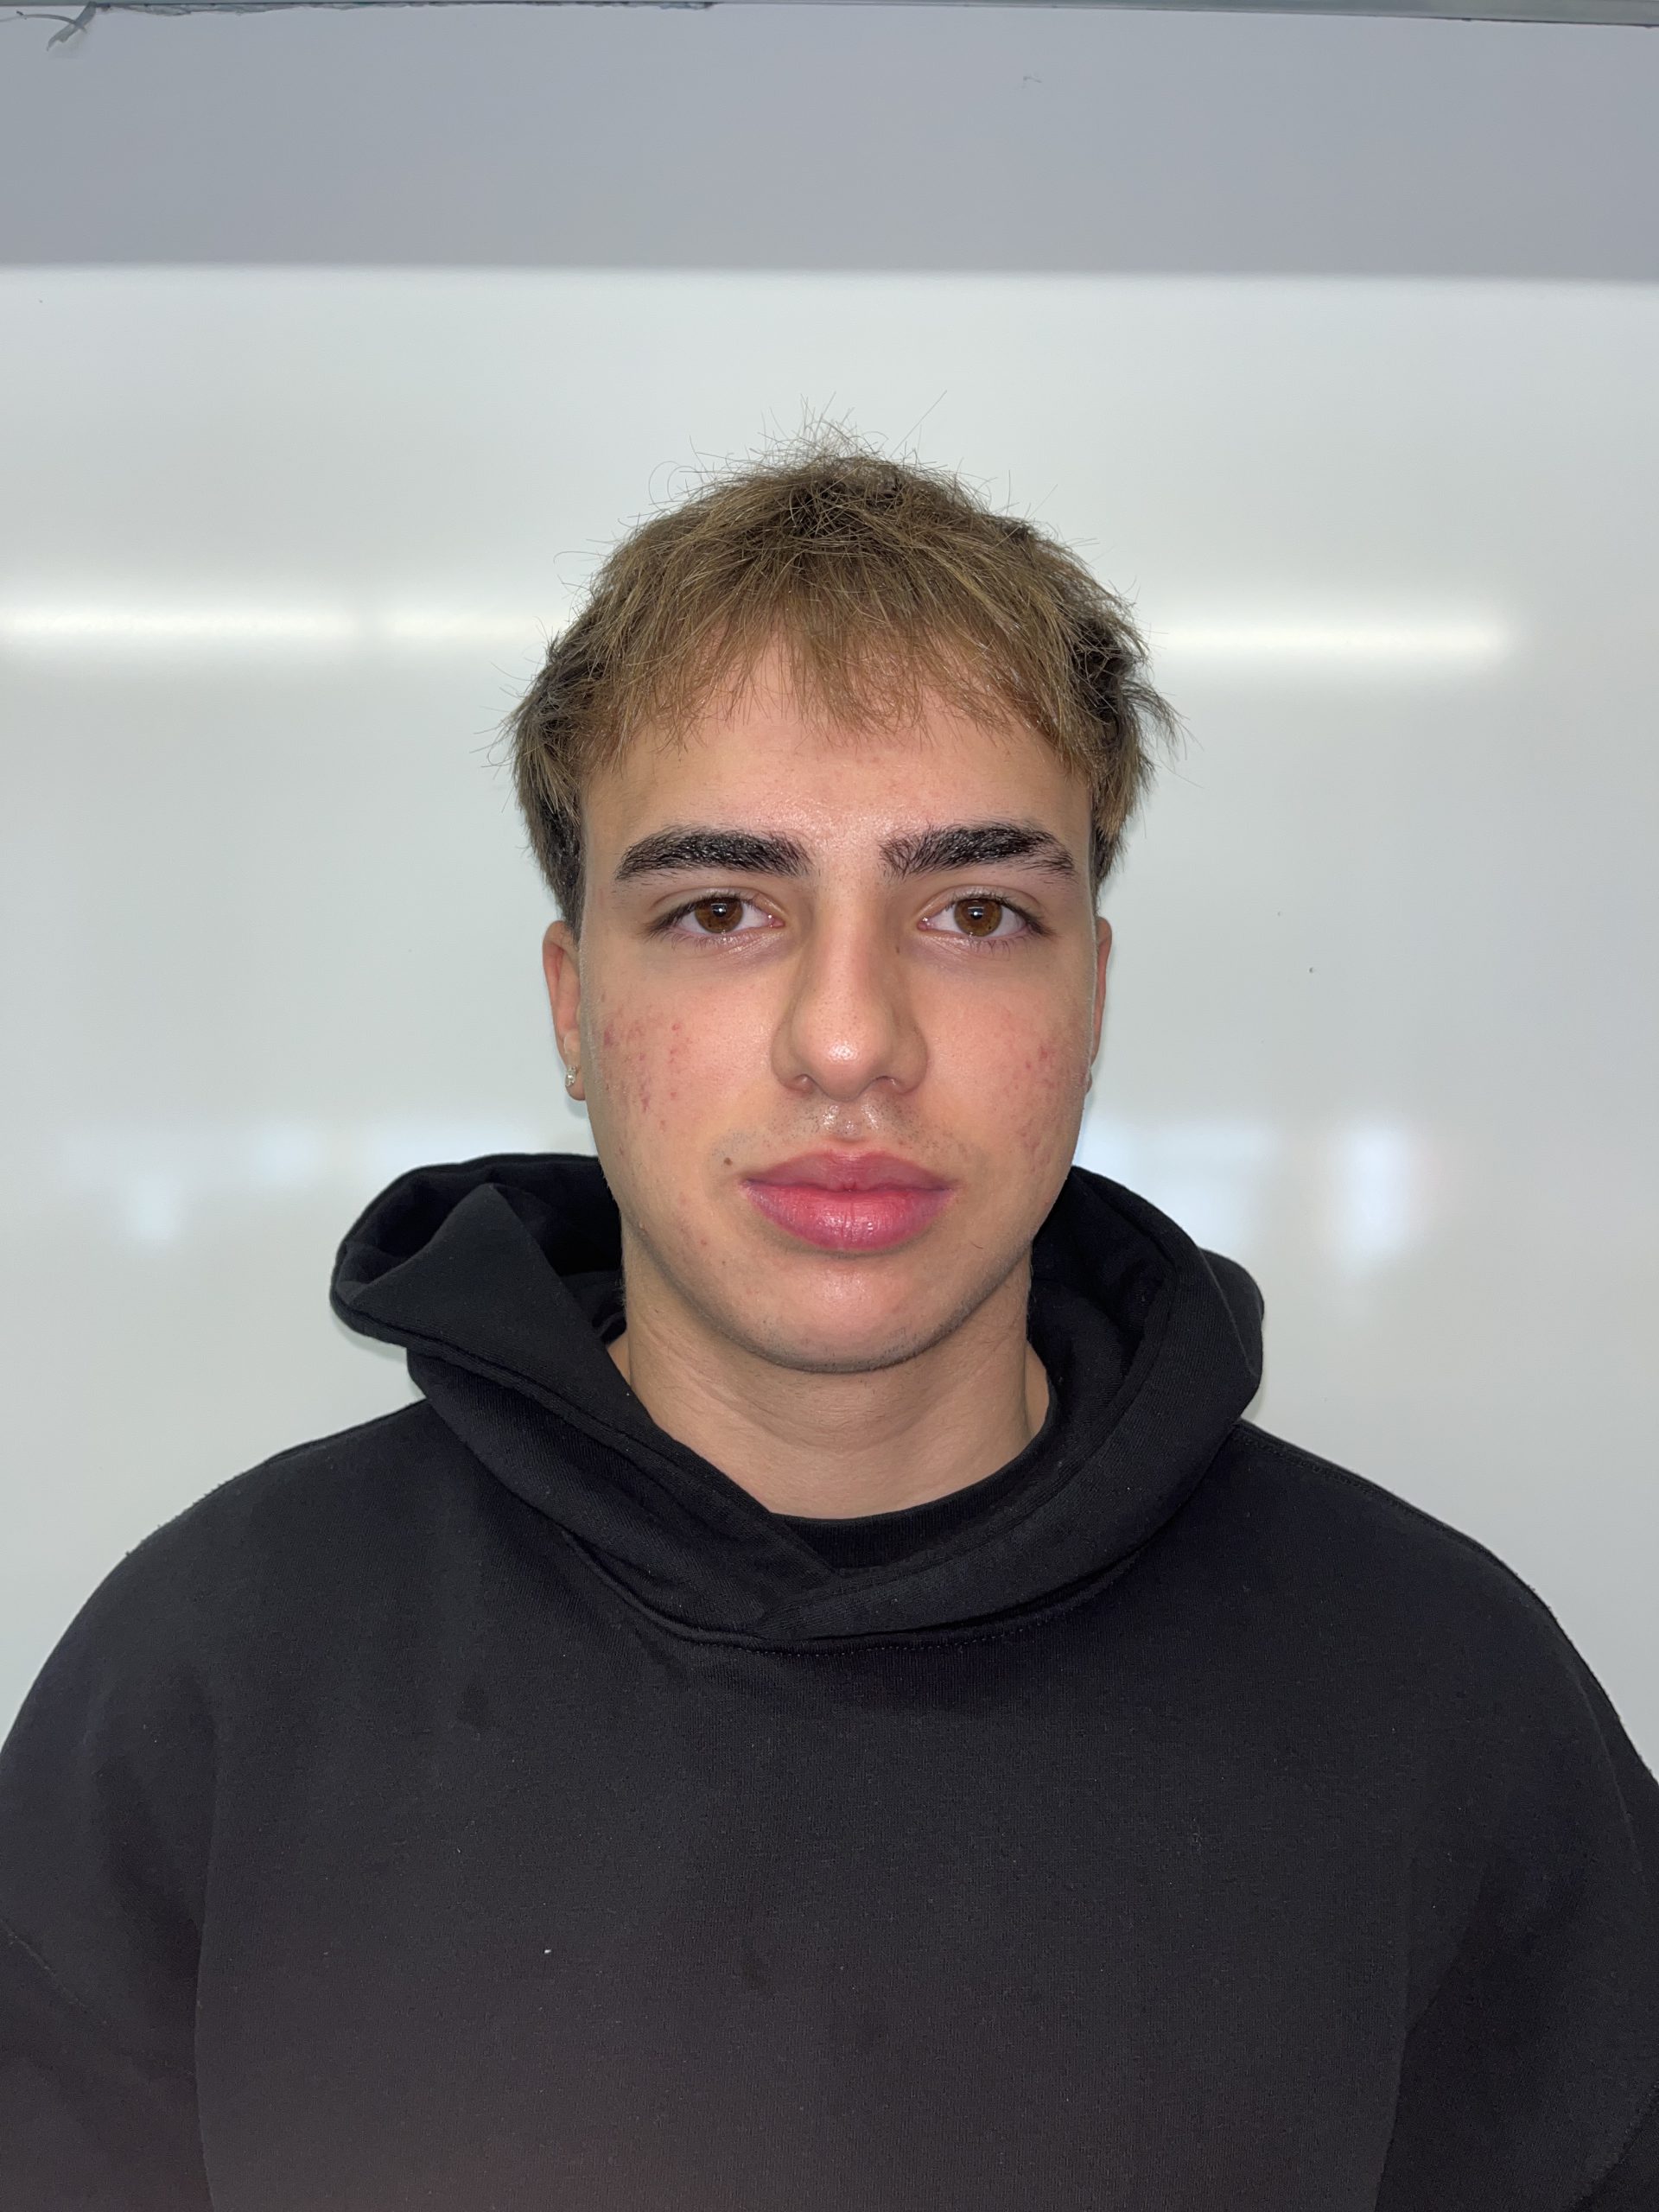
Juanjo Castro
Infrastructure & Active Directory | OSEP – CRTP

Adrián Morales
Pentester & Reporting | OSCP – PNPT
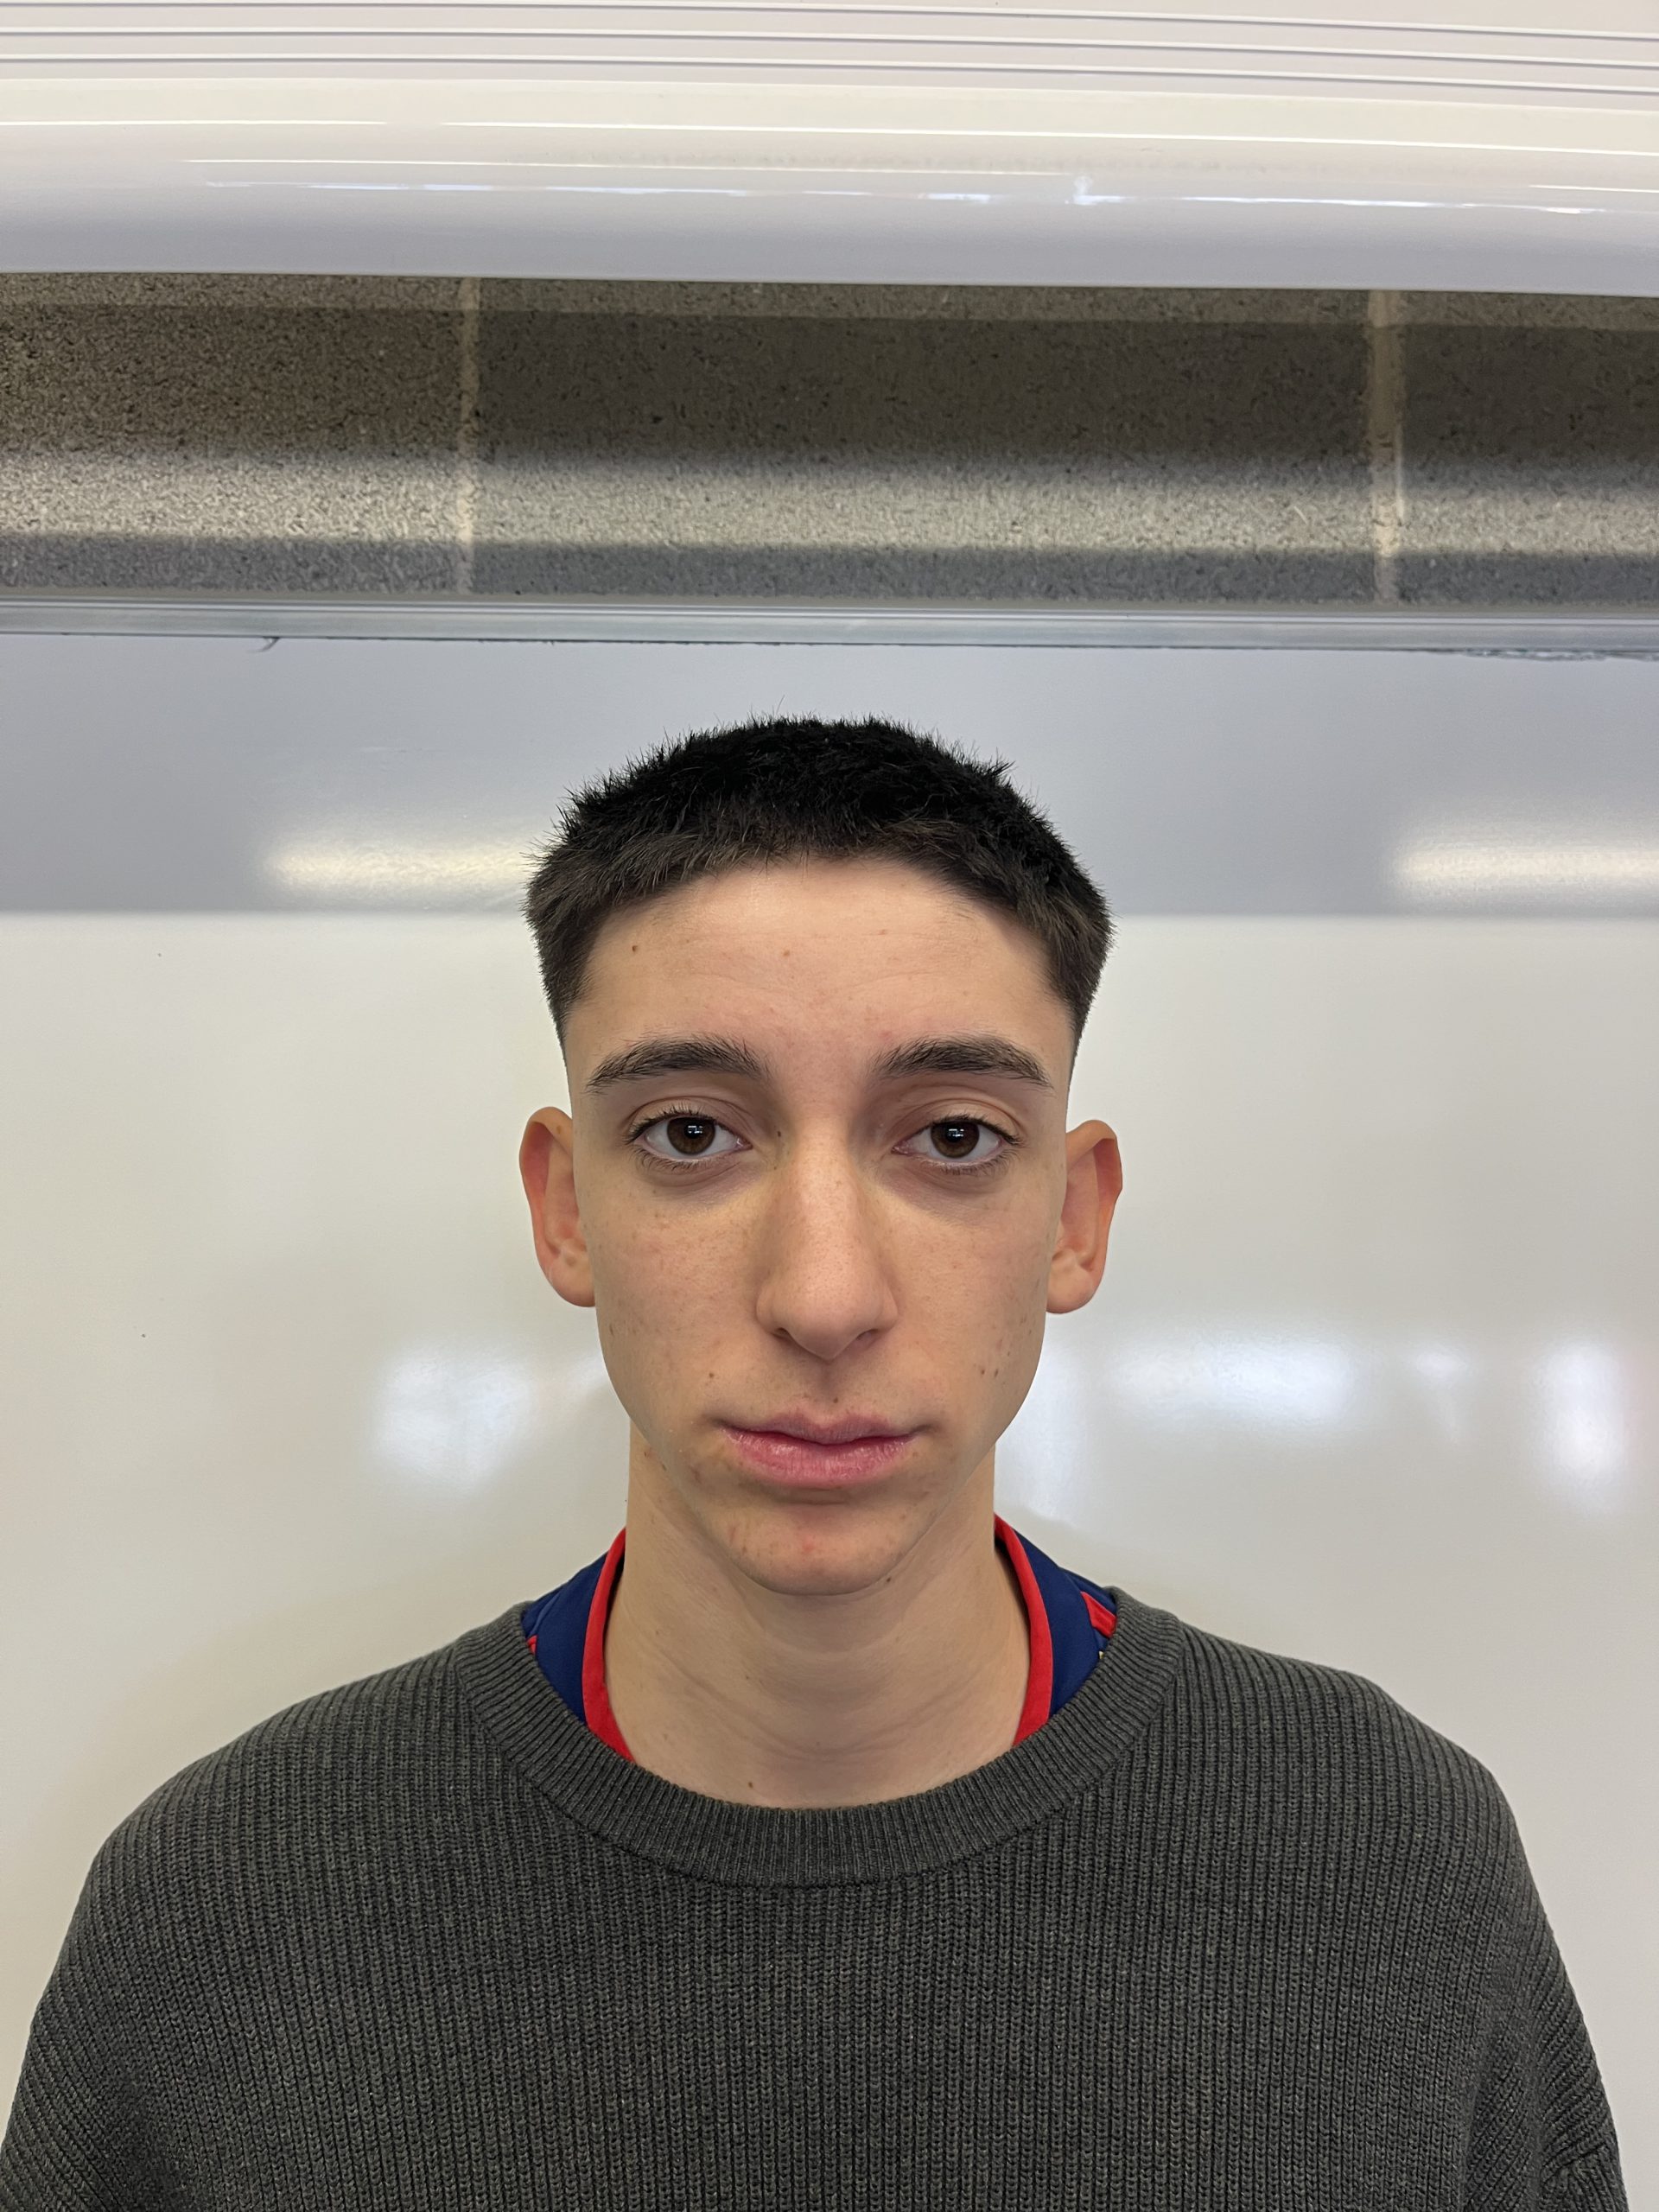
Cristian Castillo
Pentester & Bug Bounty | OSCP – eWPTX